Un masivo ciberataque sacudió a 178 gigantes mundiales —entre ellos CNN, BBC, Zoom, HSBC y Salesforce— tras infiltrar código malicioso a través de una falla en la plataforma Optimizely, exponiendo a millones de visitantes al robo silencioso de tarjetas de crédito, el desvío de criptomonedas y la infección de dispositivos iPhone y iPad con solo ingresar a sus páginas web.
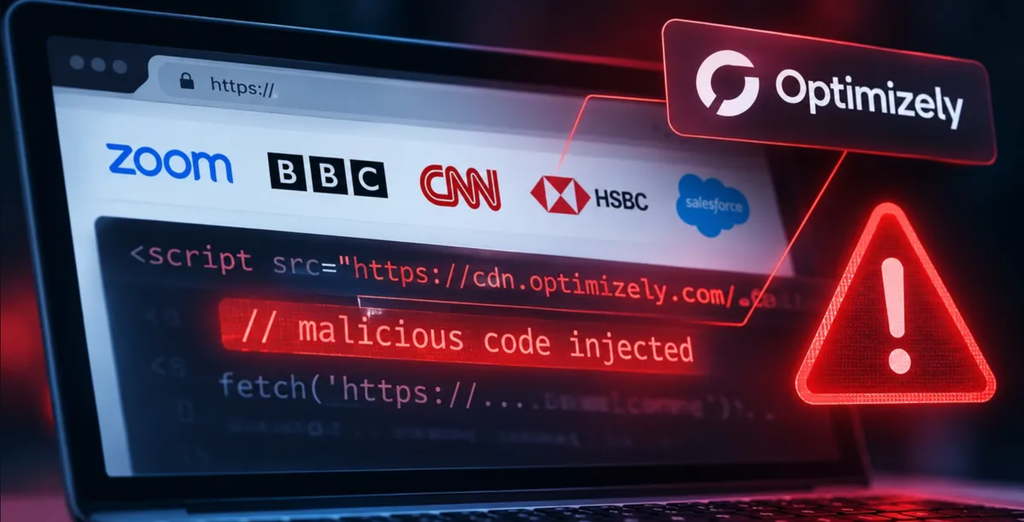
Un ataque informático de gran escala puso en riesgo a 178 organizaciones internacionales. Entre las compañías afectadas figuran medios como CNN, BBC y Fox News, junto a firmas como Zoom, HSBC, Salesforce e IKEA. Los delincuentes aprovecharon una falla en Optimizely, una plataforma externa que las empresas utilizan para diseñar y probar sus páginas web.
El especialista en ciberseguridad Scott Helme, de la firma Report URI, descubrió la intrusión tras revisar más de 1.600 archivos. El análisis detectó 188 fragmentos de código JavaScript infectados. Al vulnerar el sistema de registro de usuarios de Optimizely, los atacantes inyectaron instrucciones dañinas directamente en los proyectos de sus clientes. De este modo, el código malicioso se ejecutó en los navegadores de los visitantes sin necesidad de que los hackers ingresaran a los servidores propios de cada compañía.
Cómo operaba el código malicioso contra los usuarios
El programa infiltrado cumplía diversas funciones para robar dinero e información sensible mientras las personas navegaban:
- Desvío de criptomonedas: El código detectaba direcciones de billeteras digitales en pantalla y las reemplazaba por cuentas de los delincuentes. Así, cualquier usuario que copiaba una dirección transfería sus fondos a los atacantes sin notarlo. Los registros confirmaron que los criminales recaudaron cerca de 7.150 dólares mediante esta maniobra.
- Robo de tarjetas bancarias: El sistema vigilaba los formularios de pago en línea para capturar números de tarjetas, fechas de vencimiento y códigos de seguridad.
- Espionaje de sesiones: El software recopilaba cookies de navegación y tomaba capturas de pantalla de los dispositivos conectados.
- Ataque a dispositivos Apple: La amenaza incluía herramientas para explotar fallas en versiones antiguas de iOS. Esto ponía en peligro a quienes ingresaban a las páginas desde un iPhone o un iPad desactualizado.
Respuesta de las empresas y medidas de prevención
Tras conocerse el incidente, varias corporaciones actuaron de inmediato. Salesforce desactivó los archivos de Optimizely en todos sus entornos mientras investigaba el caso. Por su parte, Equifax suspendió el uso de la herramienta y aclaró que sus sistemas internos permanecían intactos.
Optimizely confirmó el problema, bloqueó el acceso de los atacantes y eliminó los archivos maliciosos de todos los proyectos. Además, revocó los permisos comprometidos y notificó a las firmas afectadas.
Aunque los expertos limpiaron los sitios comprometidos, todavía se desconoce cuántas personas sufrieron el robo de sus datos. Por ello, los especialistas recomiendan revisar los resúmenes bancarios, controlar los consumos de tarjetas y verificar siempre las direcciones antes de enviar criptomonedas. También aconsejan actualizar de inmediato los teléfonos iPhone y tabletas iPad a la última versión disponible del sistema operativo.